New Carbonato malware uses AI agents to hijack exposed Docker hosts
New Carbonato malware uses AI agents to hijack exposed Docker hosts Read More »
Exposed GitLab project email addresses let attackers push code Read More »
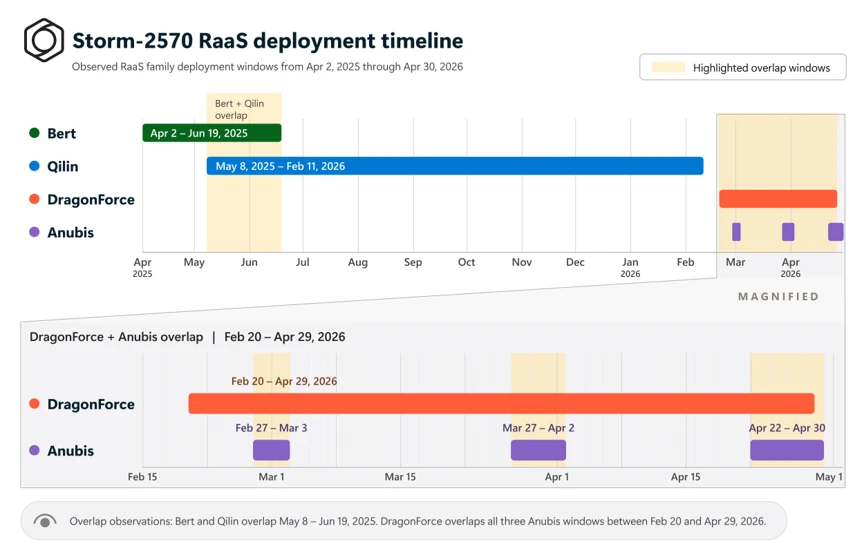
Storm-2570 is a ransomware affiliate that uses consistent post-compromise tools and techniques across deployments involving Qilin, DragonForce, Anubis, and BERT ransomware, and provides guidance to help defenders detect and disrupt this activity before ransomware deployment.
The post Beyond the ransomware: Tracking Storm-2570’s consistent tradecraft across deployments appeared first on Microsoft Security Blog.
Beyond the ransomware: Tracking Storm-2570’s consistent tradecraft across deployments Read More »
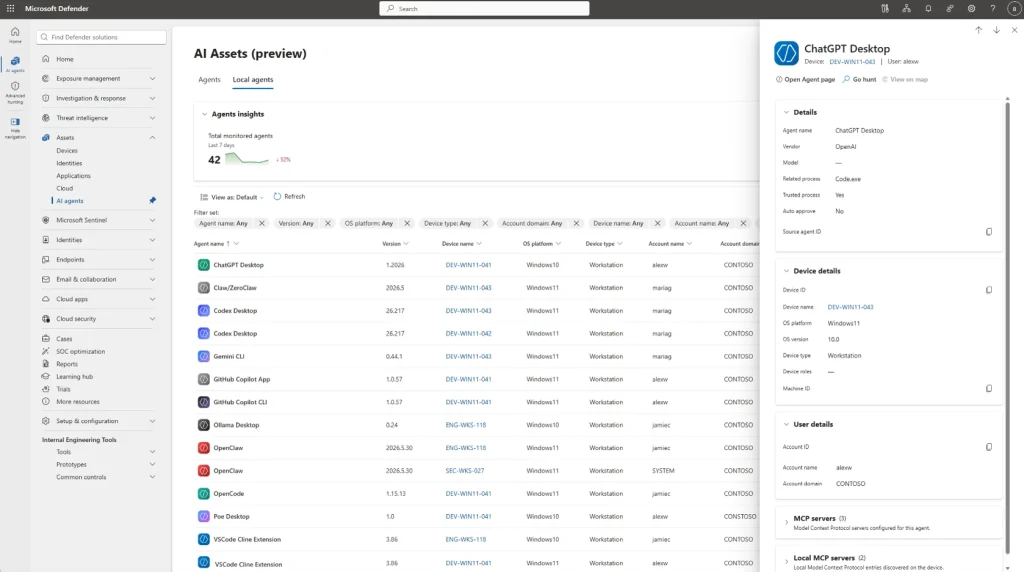
This month’s updates help you discover and control local AI agents, extend Zero Trust to agent traffic, and strengthen SOC foundations.
The post What’s new in Microsoft Security: September 2026 appeared first on Microsoft Security Blog.
What’s new in Microsoft Security: September 2026 Read More »
How Cloudflare addressed a cross-tenant data exposure vulnerability in Containers Read More »
FedRAMP VDR & VER: Daily Scans Are Only the Beginning Read More »
Hackers now exploit critical Roundcube flaw in code injection attacks Read More »
Windows 11 KB5124010 update released with 46 changes and fixes Read More »
CISA: Ransomware gangs now exploiting critical TeamCity flaw Read More »
OpenAI hacked Australian Medicare govt site, probed data providers Read More »